
Со среды 17 июля 2019 года правительство Казахстана начало перехватывать весь интернет-трафик HTTPS на своей территории. Местным провайдерам было поручено поспособствовать установлению «доверенного
сертификата» на каждое устройство пользователя, которое имеет доступ к интернету.
После установки оного органы власти смогут расшифровывать HTTPS-трафик пользователей, просматривать его содержимое, снова шифровать его с помощью своего сертификата и отправлять по назначению. В
сети уже начали активно обсуждать возможность подмены данных и грядущие проблемы.
Абоненты поделились скриншотами двух способов, которыми их склоняют к установке сертификатов:
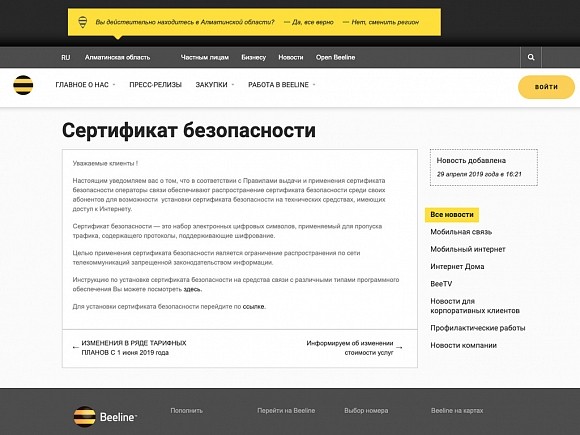
Блокирование доступа к сайту с HTTPS и перенаправление на страницу о сертификате.
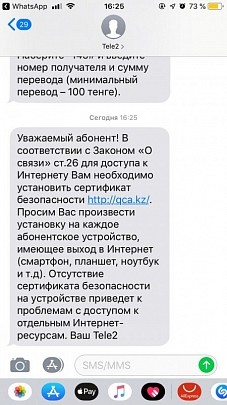
Смс-рассылка
В обоих вариантах упоминается закон «О связи» ст. 26″. На странице также сообщается, что «целью применения сертификата безопасности является ограничение распространения по сети
телекоммуникаций запрещенной законодательством информации».
Министерство цифрового развития, инноваций и аэрокосмической промышленности Казахстана заявило, что нововведение касается только столицы Казахстана Нур-Султан (бывш. Астана), однако пользователи со
всей страны сообщили о том, что им был закрыт доступ к Интернету, пока они не установили правительственный сертификат.
Представители министерства заявили, что эта мера была «направлена на усиление защиты граждан, государственных органов и частных компаний от хакерских атак, интернет-мошенников и других видов
киберугроз».
Пользователи в сети бьют тревогу и называют данные меры самой настоящей угрозой
безопасности. По их мнению установка сертификата позволит властям осуществлять атаку man-in-the-middle с подменой сертификата.
Это уже не первая попытка правительства Казахстана. До этого, в декабре 2015 года, было опубликовано решение о необходимости установить корневой сертификат к 1 января 2016 года, которое так же
касалось всех граждан. В тот раз оно выполнено не было. В то же время представители власти обратились к Mozilla с просьбой включить корневой сертификат в Firefox по умолчанию, но Mozilla
отказалась.
Сейчас Google, Microsoft, Mozilla и другие производители браузеров обсуждают план действий, которые стоит предпринять по отношению к (рас)шифрованным с помощью данного сертификата сайтам, но
пока конкретных решений не представлено.